Implantar IA en la empresa con garantías: qué exigir a quien te la implanta (y qué te toca a ti)
Implantar IA en la empresa con garantías significa diseñar cada sistema para que dé un retorno medible y, a la vez, cumpla desde el primer día el Reglamento europeo de IA, el RGPD y las buenas prácticas de la norma ISO/IEC 42001. No es un trámite que se añade al final: es la forma de construir. Y bien hecho, no frena el proyecto; lo acelera, porque elimina las tres dudas que más frenan hoy a las empresas europeas.
En 30 segundos
- La mayoría de lo que implanta una pyme (automatizar presupuestos, clasificar documentos, resumir, analizar ventas) es IA de riesgo mínimo: pocas obligaciones y muy asumibles.
- Lo que sí aplica casi siempre: formación del equipo (art. 4), RGPD si hay datos personales y transparencia (art. 50) si la IA habla con personas o genera contenido que se publica.
- La famosa FRIA no es obligatoria para la mayoría de pymes: solo para ciertos responsables de sistemas de alto riesgo.
- Lo que debes exigir a tu implantador cabe en 10 garantías verificables. Lo que te toca a ti, en 7.
- La ISO 42001 es voluntaria. Diseñar con sus buenas prácticas te deja preparado; certificarte es una decisión aparte.
¿Por qué muchas empresas no implantan IA aunque quieren?
Porque no saben cómo hacerlo bien, no tienen claro qué dice la ley y les preocupan sus datos. No es una intuición: son las tres razones principales que dan las empresas europeas que se plantearon usar IA y no lo hicieron, según Eurostat:
| Razón | % de empresas |
|---|---|
| Falta de conocimientos o experiencia | 70,9 % |
| Consecuencias legales poco claras | 52,5 % |
| Preocupación por la protección de datos y la privacidad | 48,8 % |
Mientras tanto, la adopción avanza. En España, el INE sitúa en el 21,1 % las empresas de 10 o más empleados que usaban IA en el primer trimestre de 2025, y en el 13,4 % las de menos de 10. En el conjunto de la UE, el 20 % de las empresas de 10 o más empleados ya la utiliza (Eurostat, 2025).
La lectura para un decisor es directa: las dudas legales y de datos no son un problema técnico, son un problema de método. Se resuelven con una implantación que incluya las garantías desde el diseño. Es lo que explicamos en este artículo, con un ejemplo concreto.
Diagnóstico gratuito
¿Quieres saber en qué punto está tu empresa? Respondes unas preguntas sobre cómo usáis la IA y recibes un informe en PDF con lo que te exige hoy el Reglamento, las exclusiones que te aplican y nuestras recomendaciones.
Hacer el diagnóstico AI Act →Un caso real de implantación, paso a paso
Usaremos un ejemplo ilustrativo, representativo de lo que pide hoy una pyme española. Una distribuidora de material eléctrico de 35 personas recibe cada día decenas de peticiones de presupuesto por correo: listas de referencias, fotos de albaranes, mensajes escritos con prisa. Dos comerciales dedican buena parte de su jornada a interpretarlas, buscar precios y stock en el ERP y redactar la oferta.
La solución que se implanta es un asistente de presupuestos:
- Lee el correo entrante y extrae productos y cantidades.
- Consulta precios, descuentos del cliente y stock en el ERP.
- Prepara un borrador de presupuesto y de respuesta.
- El comercial revisa, corrige si hace falta y envía. Nada sale sin su validación.
Antes de construir nada se mide la situación de partida: cuánto se tarda hoy en responder, cuántos presupuestos se preparan por semana y cuántos errores de referencia se cometen. Sin esa línea base no hay forma honesta de demostrar después el retorno.
Seis meses después, dirección plantea una segunda idea: usar IA para filtrar los currículums de una vacante de almacén. Aquí el semáforo cambia de color, y un buen implantador tiene que decirlo antes de escribir una sola línea. Lo veremos en el semáforo.
¿Quién es quién cuando alguien te implanta IA?
En toda implantación intervienen varios actores, y la ley reparte las obligaciones según el papel de cada uno, no según su tamaño. El Reglamento (UE) 2024/1689 (RIA o AI Act) usa unos nombres y la norma ISO/IEC 42001 otros. En nuestro ejemplo:
| Quién | Qué hace | Papel según el RIA | Papel según ISO 42001 |
|---|---|---|---|
| Empresa que ofrece el modelo de lenguaje | Proporciona el modelo que interpreta y redacta | Proveedor de modelo de IA de uso general | Proveedor de IA |
| Plataformas de automatización y ERP | Mueven y aportan los datos | Proveedores de componentes y herramientas | Socios o proveedores |
| Consultora que diseña e implanta | Construye, configura, forma y acompaña | Depende de cómo se construya y a nombre de quién se ponga en servicio (ver nota) | Socio (integrador) |
| La distribuidora | Usa el sistema bajo su autoridad | Responsable del despliegue | Cliente de IA |
| Clientes que reciben el presupuesto | No usan el sistema, pero les afecta | Personas afectadas | Sujetos de la IA |
| AESIA y AEPD | Supervisan IA y protección de datos | Autoridades | Autoridades pertinentes |
Nota importante sobre los sistemas a medida. Según el artículo 3 del RIA, es «proveedor» quien desarrolla un sistema de IA, o lo encarga, y lo pone en servicio con su propio nombre o marca. Por eso, en un desarrollo a medida, la propia empresa cliente puede ser a la vez proveedora y responsable del despliegue. En sistemas de riesgo mínimo como el del ejemplo, esto tiene poco efecto práctico. En sistemas de alto riesgo, cambia mucho las obligaciones. Por eso el reparto de papeles debe quedar escrito antes de empezar.
Una regla que simplifica todo: los papeles se asignan por caso de uso, no por empresa. La distribuidora es responsable del despliegue en su asistente de presupuestos. Si mañana vendiera a sus clientes una herramienta propia con IA, en ese caso sería proveedora.
¿Qué obligaciones del Reglamento de IA afectan a mi empresa?
Depende del riesgo de cada uso, no de la herramienta. El RIA funciona como un semáforo de cuatro colores. Tras el Reglamento (UE) 2026/1744 («Ómnibus digital sobre IA»), este es el calendario vigente:
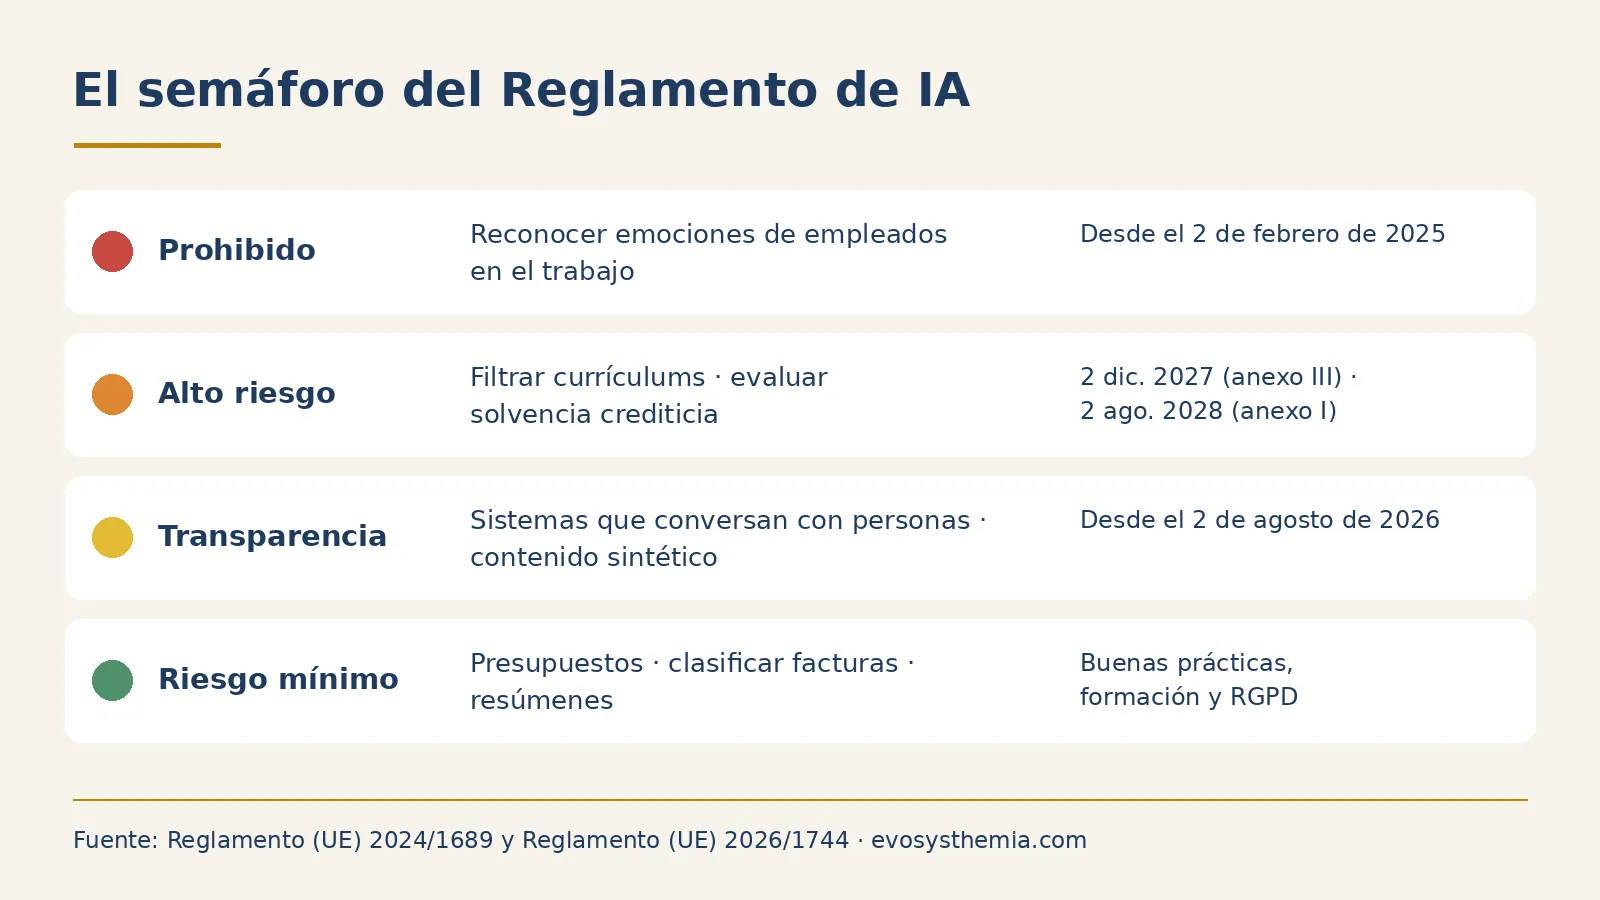
| Color | Ejemplos | Qué implica | Desde cuándo |
|---|---|---|---|
| Prohibido (art. 5) | Reconocer emociones de empleados en el trabajo (salvo motivos médicos o de seguridad), puntuación social, técnicas manipuladoras | No se implanta | 2 de febrero de 2025 |
| Alto riesgo (anexos III y I) | Filtrar currículums o evaluar empleados, calcular la solvencia crediticia, fijar precios de seguros de vida y salud, IA en productos regulados | Se puede, con requisitos exigentes: gestión de riesgos, documentación, supervisión humana, registros | 2 de diciembre de 2027 (anexo III) y 2 de agosto de 2028 (anexo I) |
| Transparencia (art. 50) | Sistemas que conversan con personas, contenido sintético, ultrafalsificaciones (deepfakes) | Avisar de que es IA y etiquetar lo que corresponda | 2 de agosto de 2026 |
| Riesgo mínimo | Presupuestos, clasificación de facturas, resúmenes, análisis de ventas, apoyo a la redacción interna | Buenas prácticas, formación y RGPD si hay datos personales | — |
Cómo se aplica al ejemplo
- Asistente de presupuestos: verde. No decide sobre personas, y un comercial revisa todo antes de enviarlo.
- ¿Hay que avisar al cliente de que el presupuesto lo ha redactado una IA? En este diseño, no por el artículo 50. El deber de informar de que se interactúa con una IA recae en quien provee sistemas que conversan directamente con personas, y el cliente no conversa con el asistente: recibe un correo revisado por una persona. Si en el futuro se automatizaran las respuestas sin revisión humana, cambiaría el análisis.
- Filtrado de currículums: naranja. La selección de personal está expresamente en el anexo III. Es posible hacerlo, pero con otro nivel de exigencia y a partir de diciembre de 2027 con obligaciones plenas. Un implantador serio lo advierte antes de presupuestarlo.
Lo que aplica casi siempre, sea cual sea el color
- Alfabetización en IA (art. 4). Desde el Ómnibus, la norma pide a proveedores y responsables del despliegue adoptar medidas para apoyar la alfabetización de su personal, y aclara que no exige garantizar un nivel concreto. Es decir: formar al equipo de forma proporcional a su uso y poder demostrarlo.
- RGPD, cuando el sistema trata datos personales. En el ejemplo, nombres y correos de contactos de clientes.
¿Y las multas?
El artículo 99 del RIA fija máximos de hasta 35 millones de euros o el 7 % de la facturación mundial para las prácticas prohibidas, y de hasta 15 millones o el 3 % para otros incumplimientos. Para las pymes se aplica la cifra más baja de las dos, no la más alta; desde el Ómnibus, lo mismo vale para las pequeñas empresas de mediana capitalización en los incumplimientos distintos de las prácticas prohibidas. En España, el régimen sancionador nacional se está tramitando en el Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial. Conviene conocerlo, pero la razón para hacerlo bien no es la multa: es que una implantación con garantías funciona mejor.
¿Tiene que hacer mi empresa una FRIA?
Muy probablemente no. La evaluación de impacto relativa a los derechos fundamentales (FRIA) del artículo 27 del RIA solo es obligatoria para tres tipos de responsables del despliegue de sistemas de alto riesgo:
- organismos de Derecho público;
- entidades privadas que prestan servicios públicos;
- quienes usan IA de alto riesgo para evaluar la solvencia crediticia de personas o para fijar riesgos y precios en seguros de vida y salud.
Una distribuidora que automatiza presupuestos no está en ninguno de esos grupos. Tampoco lo estaría con el filtrado de currículums, aunque ese uso tendría sus propias obligaciones de alto riesgo.
Tres evaluaciones que se suelen confundir
- FRIA (art. 27 RIA): obligatoria solo en los casos anteriores.
- EIPD (art. 35 RGPD): evaluación de impacto en protección de datos, obligatoria cuando un tratamiento de datos personales entraña un alto riesgo para las personas. Puede aplicar aunque el sistema no sea de alto riesgo según el RIA.
- Evaluación de impacto de la ISO 42001 (control A.5.2): un proceso interno, voluntario, para valorar cómo afecta cada sistema a personas y colectivos. Es buena práctica en cualquier implantación, y proporcional al riesgo.
La conclusión práctica: toda implantación seria incluye una valoración de impacto proporcionada. Para un asistente de presupuestos cabe en una página. Lo que no tiene sentido es vender a una pyme una FRIA que la ley no le exige.
¿Qué garantías debo exigir a quien me implanta IA?
Diez, y todas verificables en papel antes de pagar la última factura. Si tu proveedor no puede enseñártelas, no tiene un método: tiene una herramienta.
- Ficha de cada caso de uso. Qué hace el sistema y qué no hace, para qué, con qué datos y qué indicador de negocio va a mejorar respecto a la línea base.
- Clasificación normativa razonada. En qué color del semáforo está cada uso y por qué, antes de construir.
- Mapa de datos. Qué información entra, de dónde sale, dónde se procesa, cuánto se conserva y si el proveedor la usa para entrenar sus modelos. Con minimización: solo los datos imprescindibles.
- Proveedores verificados. Cuentas o licencias empresariales, condiciones de tratamiento de datos, subencargados y ubicación del procesamiento comprobados, no supuestos.
- Contrato de encargo del tratamiento (art. 28 RGPD) cuando el implantador accede a datos personales tuyos. Y una EIPD si el tratamiento la requiere.
- Supervisión humana diseñada. Quién revisa, qué revisa, en qué momento y qué ocurre cuando el sistema duda. En el ejemplo: ningún presupuesto sale sin validación del comercial.
- Transparencia donde corresponda. Avisos de IA y etiquetado cuando el artículo 50 lo exija, y solo cuando lo exija.
- Matriz de responsabilidades firmada. Qué hace el implantador y qué hace tu empresa, caso de uso por caso de uso. Ante una incidencia, nadie tiene que preguntarse a quién le toca actuar.
- Formación y política de uso. Formación del equipo proporcional a su papel, con evidencias (art. 4), y una política interna clara sobre qué herramientas se usan y qué datos nunca se introducen.
- Registro de incidencias, revisión periódica y plan de salida. Qué se registra cuando algo falla, cada cuánto se revisa el sistema y qué pasa con tus datos y tus flujos si un día cambias de proveedor.
¿Qué le corresponde hacer a mi empresa?
Las garantías protegen a las dos partes solo si cada una cumple su parte. Hay medidas que el implantador no puede ejecutar por ti, porque eres tú quien tiene la relación con tus empleados, tus clientes y tus datos:
- Nombrar un responsable interno del sistema, con autoridad para decidir.
- Aprobar la política de uso de IA desde la dirección y comunicarla.
- Revisar de verdad. La supervisión humana solo funciona si la persona revisa y no se limita a pulsar «enviar».
- Informar a quien corresponda: a la plantilla sobre las herramientas que usa y, cuando aplique, a clientes o usuarios.
- Atender los derechos de protección de datos de las personas afectadas, como responsable del tratamiento.
- Formar a las nuevas incorporaciones y mantener las evidencias al día.
- Avisar antes de cambiar el uso. Usar el mismo sistema para otra finalidad puede cambiarle el color del semáforo. Pasar de presupuestos a currículums es el mejor ejemplo.
¿Cuáles son las fases de una implantación de IA con garantías?
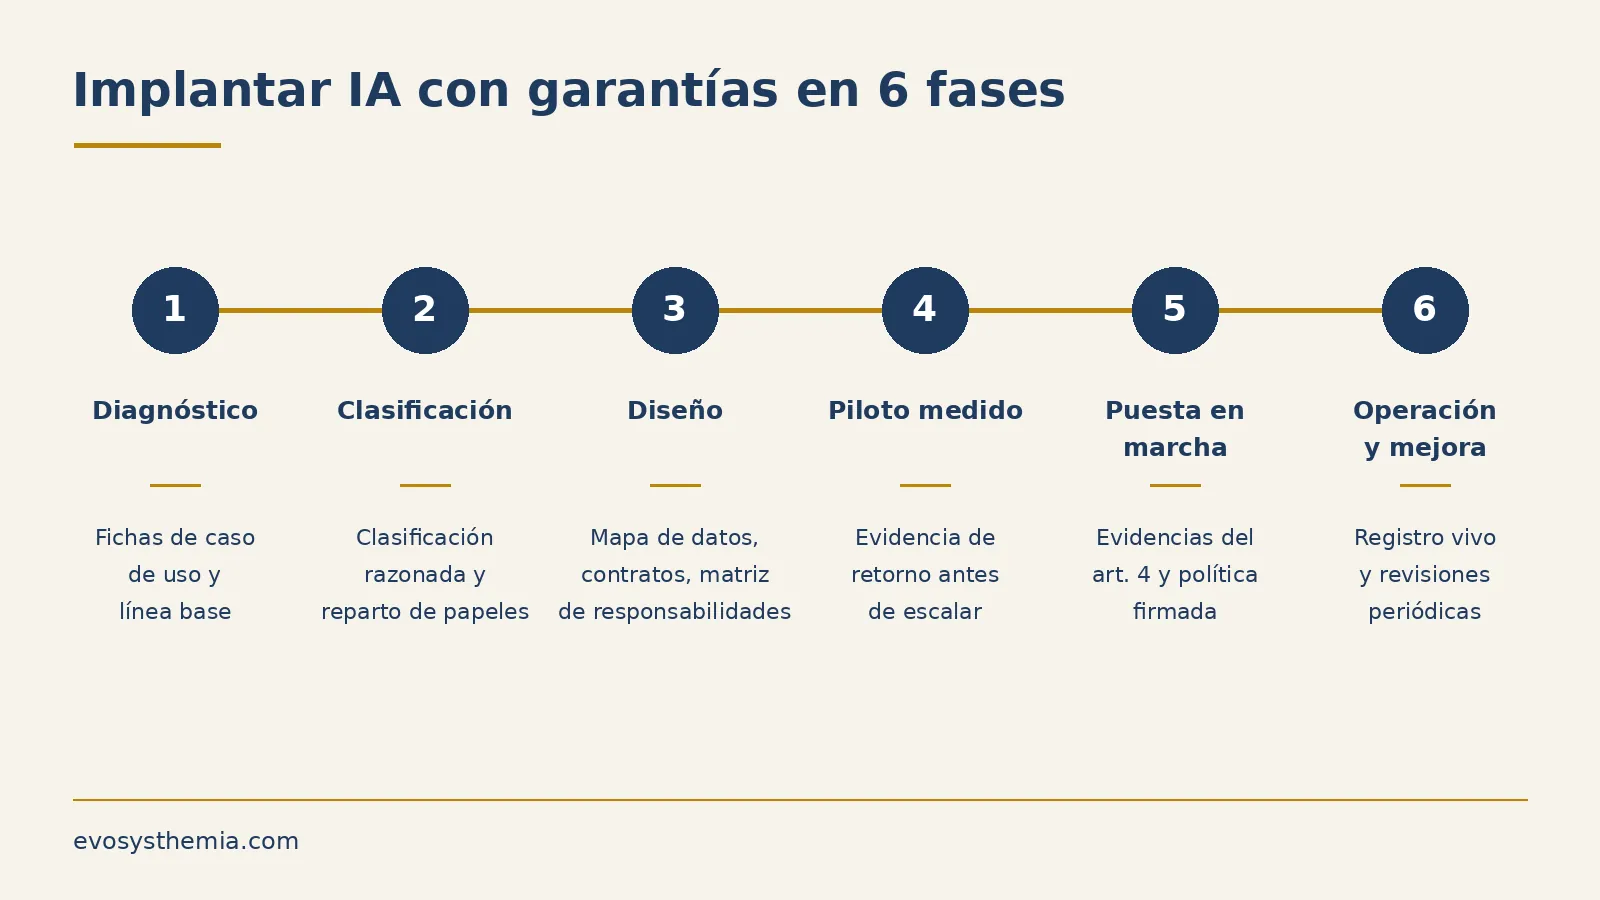
Seis fases, y el cumplimiento va dentro de cada una, no al final.
| Fase | Qué se hace | Qué garantía produce |
|---|---|---|
| 1. Diagnóstico | Entender procesos, medir la situación de partida y elegir casos de uso por impacto y facilidad | Fichas de caso de uso y línea base |
| 2. Clasificación | Situar cada caso en el semáforo y fijar el papel de cada parte | Clasificación razonada y reparto de papeles |
| 3. Diseño | Elegir proveedores, diseñar los flujos de datos y la supervisión humana | Mapa de datos, contratos, matriz de responsabilidades |
| 4. Piloto medido | Probar con usuarios reales y comparar con la línea base | Evidencia de retorno antes de escalar |
| 5. Puesta en marcha | Formar al equipo, aprobar la política y desplegar | Evidencias del art. 4 y política firmada |
| 6. Operación y mejora | Revisar resultados, registrar incidencias y ajustar | Registro vivo y revisiones periódicas |
Un criterio que ahorra mucho trabajo: organizar todo por casos de uso, no por herramientas. Cuando llega un caso nuevo, no se rehace nada: se recorre el mismo circuito y se generan sus fichas. Las herramientas cambian cada trimestre; el método permanece.
Empieza por la fase 1
Puedes empezarla hoy, sin coste: el diagnóstico AI Act gratuito de EvoSysthemIA te entrega en PDF una valoración de tu cumplimiento, con tus obligaciones, exclusiones y recomendaciones, para que tu implantación arranque sobre una base clara.
Hacer el diagnóstico gratuito →¿Necesito certificarme en ISO 42001?
No es obligatorio, y para la mayoría de pymes no es el primer paso. La ISO/IEC 42001:2023 es la primera norma internacional de sistemas de gestión de la IA. En España está publicada como UNE-EN ISO/IEC 42001:2026. Define cómo organizar el gobierno de la IA (responsables, riesgos, controles, revisión y mejora) y es certificable por una entidad independiente.
Tres ideas para decidir con criterio:
- Ayuda a cumplir, pero no sustituye al Reglamento. Certificarse no exime de ninguna obligación legal ni da, por sí solo, presunción de conformidad con el RIA. Esa presunción la darán las normas armonizadas que se publiquen en el Diario Oficial de la UE (art. 40 RIA).
- Quien te implanta no puede certificarte. La certificación la emite una entidad de certificación, que en España debe estar acreditada por ENAC, y las reglas internacionales de acreditación le prohíben hacer consultoría del sistema que certifica. Desconfía de quien te prometa «tu ISO».
- Tiene sentido cuando tu mercado lo pide: si vendes productos o servicios con IA, trabajas con grandes cuentas que auditan a sus proveedores o licitas con la Administración.
Mientras tanto, lo inteligente es implantar con las buenas prácticas de la norma: inventario de sistemas, responsables, evaluación de riesgos e impacto, supervisión humana y registro. Si un día decides certificarte, tendrás hecha la parte más costosa.
¿Qué gana mi empresa implantando IA con garantías?
Retorno más rápido y más seguro. Cumplir bien no es un coste añadido al proyecto: es lo que permite que el proyecto funcione.
- Adopción real. Un equipo formado y con reglas claras usa la herramienta con confianza, y deja de usar a escondidas herramientas personales con datos de la empresa.
- Retorno demostrable. Si hay línea base desde el diagnóstico, el beneficio se mide y se defiende ante dirección, no se estima.
- Sin rehacer. Diseñar bien a la primera evita reconstruir cuando llega un requisito legal, una auditoría de un cliente o un cambio de proveedor.
- Confianza vendible. Si un cliente, un socio o una administración te pregunta cómo usas la IA, tienes la respuesta documentada.
- Crecimiento ordenado. Cada nuevo caso de uso recorre el mismo circuito, más rápido que el anterior.
En otras palabras: las tres dudas que frenan a la mitad de las empresas europeas (cómo hacerlo, qué dice la ley y qué pasa con los datos) quedan resueltas por diseño.
Del artículo a tu empresa
¿Qué garantías tiene hoy tu uso de la IA?
Así implantamos en EvoSysthemIA: cada sistema incorpora estas garantías desde el diagnóstico, porque no vendemos IA, vendemos procesos que funcionan mejor con personas que confían en ellos. El primer paso es saber dónde estás.
- 8 preguntas
- Gratuito
- Informe en PDF con obligaciones, exclusiones y recomendaciones
¿Prefieres empezar por tu equipo? Curso de alfabetización en IA (art. 4) · ¿Tienes un proceso en mente? Cuéntanoslo.
Preguntas frecuentes
¿Tengo que cumplir el Reglamento de IA si mi empresa solo usa herramientas como ChatGPT, Copilot o Gemini?
Sí, pero con pocas obligaciones. Como responsable del despliegue debes adoptar medidas de alfabetización para tu equipo (art. 4), cumplir el RGPD si introduces datos personales y respetar la transparencia del artículo 50 cuando corresponda. Las obligaciones exigentes solo llegan si usas la IA para algo de alto riesgo, como seleccionar personal.
¿Tiene que hacer mi pyme una FRIA?
Casi con seguridad no. La FRIA del artículo 27 solo es obligatoria para organismos públicos, entidades privadas que prestan servicios públicos y quienes usan IA de alto riesgo para evaluar la solvencia crediticia o fijar precios de seguros de vida y salud. Otra cosa es la EIPD del RGPD, que puede aplicar si tratas datos personales de alto riesgo.
¿Debo avisar de que un texto o un correo lo ha redactado una IA?
No siempre. El artículo 50 obliga a avisar cuando una persona interactúa directamente con una IA, a etiquetar las ultrafalsificaciones (deepfakes) y a informar de los textos generados con IA que se publiquen para informar al público sobre asuntos de interés público, salvo que una persona los haya revisado y asuma la responsabilidad editorial. Un correo comercial revisado por tu equipo no está en esos supuestos.
¿La formación en IA del artículo 4 es obligatoria?
Sí. El artículo 4 aplica desde el 2 de febrero de 2025 y, tras el Reglamento (UE) 2026/1744, pide adoptar medidas para apoyar la alfabetización en IA del personal, sin exigir un nivel concreto. En la práctica: formación proporcional al uso de cada persona y evidencias de que se ha impartido.Lo explicamos en detalle en nuestra guía del artículo 4.
¿Necesito la certificación ISO 42001?
No es obligatoria. Es útil si vendes productos o servicios con IA, trabajas con grandes clientes que auditan a sus proveedores o licitas con la Administración. Para el resto, basta con implantar siguiendo sus buenas prácticas, que es lo que te deja preparado si algún día decides certificarte.
Si el sistema de IA se equivoca, ¿quién responde: mi empresa o el implantador?
Depende del reparto de papeles y de lo que esté firmado. Por eso una de las garantías imprescindibles es la matriz de responsabilidades por caso de uso: deja escrito qué le corresponde al implantador y qué a tu empresa antes de que el sistema entre en producción.
¿Qué pasa con los datos que introducimos en la IA?
Deben estar identificados en un mapa de datos: qué entra, dónde se procesa, cuánto se conserva y si el proveedor los usa para entrenar sus modelos. Con cuentas empresariales bien configuradas, contrato de encargo del tratamiento cuando corresponda y minimización, el riesgo se controla.
¿Cuándo empiezan a aplicarse las obligaciones de alto riesgo?
Tras el aplazamiento del Reglamento (UE) 2026/1744, el 2 de diciembre de 2027 para los sistemas del anexo III (por ejemplo, empleo o crédito) y el 2 de agosto de 2028 para la IA integrada en productos regulados del anexo I. El aplazamiento cambia la fecha, no las obligaciones.
Glosario rápido
- Responsable del despliegue
- La empresa u organización que usa un sistema de IA bajo su propia autoridad en el ámbito profesional (art. 3 RIA).
- Proveedor
- Quien desarrolla un sistema o modelo de IA, o lo encarga, y lo introduce en el mercado o lo pone en servicio con su nombre o marca (art. 3 RIA).
- FRIA
- Evaluación de impacto relativa a los derechos fundamentales. Obligatoria solo para ciertos responsables del despliegue de sistemas de alto riesgo (art. 27 RIA).
- EIPD
- Evaluación de impacto relativa a la protección de datos, exigida por el artículo 35 del RGPD en tratamientos de alto riesgo.
- SGIA
- Sistema de gestión de la inteligencia artificial: el conjunto de políticas, responsables, procesos y controles que define la ISO/IEC 42001.
- Alfabetización en IA
- Las competencias y conocimientos que permiten usar la IA de forma informada, conociendo sus oportunidades y riesgos (art. 3 y art. 4 RIA).
Fuentes oficiales
Enlaces para consultar el texto original o trasladarlo a tu asesoría jurídica:
- Reglamento (UE) 2024/1689 de Inteligencia Artificial, texto consolidado a 27 de julio de 2026 con las modificaciones del Ómnibus (EUR-Lex)
- Reglamento (UE) 2026/1744, Ómnibus digital sobre IA (EUR-Lex) · versión en el BOE
- Reglamento General de Protección de Datos, RGPD (EUR-Lex)
- Guías de la Agencia Española de Supervisión de la Inteligencia Artificial (AESIA)
- AEPD: Adecuación al RGPD de tratamientos que incorporan IA (2020, en revisión)
- Proyecto de Ley Orgánica para el buen uso y la gobernanza de la IA (BOCG, 12 de junio de 2026)
- ISO/IEC 42001:2023 (ISO) · UNE-EN ISO/IEC 42001:2026 (UNE)
- Buscador de entidades acreditadas (ENAC)
- Eurostat: uso de la IA en las empresas
- INE: Encuesta sobre el uso de TIC y del comercio electrónico en las empresas 2024-2025
Puede que también te interese: